VLAN dla kamer krok po kroku: jak odizolować monitoring od reszty sieci
Kamera IP to komputer z systemem operacyjnym, który rzadko dostaje aktualizacje, a stoi w Twojej sieci obok laptopa z bankowością. Pokażę, jak zamknąć monitoring w osobnym VLAN-ie: z planem adresacji i regułami, kto kogo widzi.
Treść zweryfikowana przez: Michał Sawicki, Kwalifikowany pracownik zabezpieczenia technicznego, 14 lat montaży
Krótko
Kamery zamyka się w osobnym VLAN-ie (np. VLAN 20, sieć 192.168.20.0/24): porty kamer ustawiasz jako access, łącza między switchami i do routera jako trunk, a na routerze blokujesz kamerom wyjście do internetu. Rejestrator ma widzieć kamery, kamery nie mają widzieć niczego poza nim.
Po co w ogóle izolować kamery?
Dwa powody. Pierwszy: kamery lubią dzwonić do domu. Wiele z nich zaraz po podłączeniu nawiązuje połączenia z chmurą producenta, serwerami czasu i usługami P2P, często bez pytania. Nie masz kontroli nad tym, co wychodzi z urządzenia, które patrzy na Twój dom.
Drugi powód: podatności. W katalogu znanych i aktywnie wykorzystywanych luk prowadzonym przez amerykańską agencję CISA figurują błędy w kamerach największych producentów. Przykłady: CVE-2017-7921 w kamerach Hikvision (obejście uwierzytelnienia, ocena krytyczna 9,8 w skali CVSS) i CVE-2021-33044 w urządzeniach Dahua (również obejście logowania spreparowanym pakietem). Obie luki były wykorzystywane w realnych atakach. Kamera z taką luką, widoczna z reszty sieci albo z internetu, to otwarta furtka. Izolacja nie łata dziury, ale zamyka do niej korytarz.
Czym jest VLAN, tłumaczę prosto
VLAN (wirtualna sieć LAN, standard IEEE 802.1Q) dzieli jeden fizyczny switch na kilka logicznych, odseparowanych sieci. Urządzenia w VLAN 10 nie zobaczą urządzeń w VLAN 20, choć siedzą w tym samym pudełku, dopóki router świadomie nie przepuści ruchu między nimi.
Wyobraź sobie budynek z jedną klatką schodową, w którym stawiasz ściany między mieszkaniami. Kable i switch zostają te same, zmienia się tylko logika: każda ramka danych dostaje etykietę z numerem VLAN-u i switch pilnuje, żeby nie trafiła za ścianę.
Co będzie potrzebne
- Switch zarządzalny z obsługą 802.1Q. Najtańsze niezarządzalne tego nie potrafią; jak wybrać właściwy model, opisuję w poradniku o doborze switcha PoE do monitoringu.
- Router z obsługą VLAN-ów i reguł zapory między sieciami. Typowy router od operatora zwykle tego nie umie; sprzęt klasy prosumenckiej lub mały firmowy tak.
- Godzina spokoju i kartka na plan adresacji. Serio, plan na kartce oszczędza więcej czasu niż niejedno narzędzie.
Plan adresacji: przykład, który możesz skopiować
Trzymaj się zasady: jeden VLAN, jedna podsieć, jedna rola. Przykładowy podział dla domu lub małej firmy:
- VLAN 1 lub 10, sieć 192.168.10.0/24: komputery, telefony, drukarki.
- VLAN 20, sieć 192.168.20.0/24: kamery i rejestrator. Kamery adresuję statycznie od 192.168.20.101 w górę (numer kamery widać w adresie), NVR dostaje 192.168.20.10.
- VLAN 30, sieć 192.168.30.0/24: goście i urządzenia smart home, jeśli je masz.
Statyczne adresy kamer to nie pedanteria. Gdy kamera zniknie z podglądu, od razu wiesz, którą pingować, a rezerwacje nie rozjadą się po awarii serwera DHCP.
Port access i port trunk: koncepcja konfiguracji
W każdym switchu zarządzalnym, niezależnie od producenta, konfiguracja sprowadza się do dwóch typów portów:
- Access: port należy do jednego VLAN-u. Urządzenie wpięte w ten port nic nie wie o VLAN-ach, po prostu jest w danej sieci. Tak ustawiasz porty z kamerami (access VLAN 20) i port rejestratora.
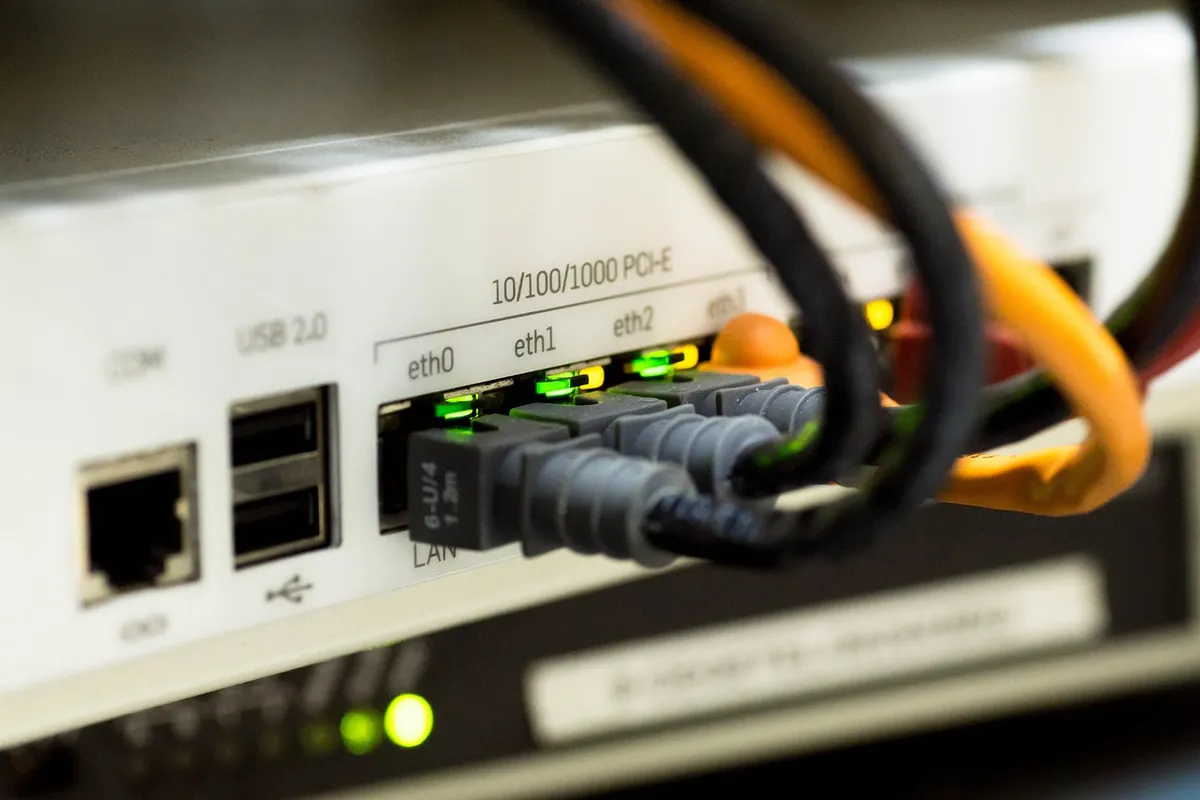
- Trunk: port przenosi wiele VLAN-ów naraz, z etykietami 802.1Q. Tak ustawiasz łącze między dwoma switchami oraz łącze switch-router.
Procedura koncepcyjnie wygląda tak: tworzysz VLAN 20 na switchu i routerze, porty kamer przełączasz na access 20, uplink do routera na trunk z dozwolonym VLAN-em 20 (i pozostałymi), a na routerze tworzysz interfejs dla VLAN 20 z adresem 192.168.20.1. Nazewnictwo bywa różne (PVID, untagged/tagged), ale mechanika jest ta sama u każdego producenta.
Reguły między sieciami: kto kogo widzi
Sam podział na VLAN-y to połowa pracy. Drugą połową są reguły zapory na routerze, bo to router decyduje, co wolno między sieciami. Mój sprawdzony układ:
| Ruch | Decyzja | Po co |
|---|---|---|
| NVR do kamer (VLAN 20 wewnątrz) | dozwolony | rejestracja obrazu, to ta sama sieć |
| Twój komputer/telefon do NVR | dozwolony (konkretny adres i port) | podgląd i konfiguracja |
| Kamery do internetu | zablokowany | koniec z telefonowaniem do chmury |
| Kamery do sieci domowej | zablokowany | przejęta kamera nie sięgnie laptopa |
| NVR do internetu | zablokowany lub tylko serwer czasu | aktualizacje robisz świadomie, ręcznie |
| Internet do kamer/NVR | zablokowany | zero wystawiania portów na świat |
Wyjątek na serwer czasu (NTP) warto zostawić albo wskazać kamerom NVR jako źródło czasu. Bez poprawnego czasu nagrania mają błędne znaczniki, a to boli przy dochodzeniu, co się stało. Więcej o tym, że monitoring nie potrzebuje internetu do działania, piszę w artykule czy monitoring działa bez internetu.
Jak to przetestować po konfiguracji
Nie ufaj, sprawdzaj. Trzy szybkie testy z komputera w sieci domowej: ping do kamery (powinien milczeć, jeśli nie dodałeś reguły), logowanie do NVR (powinno działać, jeśli regułę dodałeś), a z samej kamery lub NVR test wyjścia w internet, np. próba otwarcia dowolnej strony w narzędziach diagnostycznych urządzenia (powinna się nie powieść).
Czwarty test zrób po tygodniu: zajrzyj w logi zapory i zobacz, dokąd kamery próbowały się dobijać. Liczba blokowanych połączeń wychodzących bywa pouczająca.
Typowe błędy
- Kamera wpięta w port trunk zamiast access. Urządzenie łapie adres z niewłaściwej sieci albo nie działa wcale.
- Brak reguł na routerze. VLAN-y są, ale router grzecznie routuje wszystko między nimi. Izolacji nie ma.
- Zablokowanie kamerom wszystkiego łącznie z NTP i zdziwienie, że nagrania mają czas z 1970 roku.
- Rejestrator z dwoma kartami sieciowymi wpięty jednocześnie w VLAN kamer i sieć domową bez zapory. Właśnie zbudowałeś most omijający całą izolację.
- Zmiana VLAN-u na porcie, przez który sam konfigurujesz switch. Odcinasz sobie dostęp; rób zmiany z portu, którego nie ruszasz, albo miej pod ręką kabel konsolowy.
- Wi-Fi kamer w tym samym SSID co domowe urządzenia. Jeśli masz kamery bezprzewodowe, potrzebują osobnego SSID zmapowanego na VLAN kamer.
A co ze zdalnym dostępem?
Izolacja nie oznacza, że tracisz podgląd w telefonie poza domem. Oznacza tylko, że dostęp ma prowadzić przez drzwi, które sam kontrolujesz, a nie przez chmurę producenta czy port wystawiony na świat. Najbezpieczniejsza droga to VPN do własnego routera; porównanie rozwiązań znajdziesz w artykule zdalny dostęp do monitoringu: VPN czy chmura.
Jeżeli używasz też integracji smart home, potraktuj ją jak każdego innego klienta: serwer automatyki dostaje pojedynczą, jawnie dopisaną regułę dostępu do NVR lub kamer, nic ponadto.
Częste pytania
Czy VLAN dla kamer ma sens w zwykłym domu, a nie tylko w firmie?
Czy mogę zrobić VLAN, jeśli kamery są wpięte bezpośrednio w porty PoE rejestratora?
Czy kamery odcięte od internetu będą pokazywać poprawną godzinę?
Czy izolacja w VLAN zastępuje zmianę haseł i aktualizacje kamer?
Mam dwa switche w różnych częściach budynku. Jak przenieść VLAN kamer między nimi?
Czy VLAN spowalnia sieć albo obraz z kamer?
Źródła
- IEEE 802.1Q: Bridges and Bridged Networks (VLAN), IEEE Standards Association [link] (dostęp: 30.07.2026)
- CVE-2017-7921: Improper Authentication in Hikvision cameras (wpis w bazie NVD, luka w katalogu CISA KEV), NIST National Vulnerability Database [link] (dostęp: 30.07.2026)
- CVE-2021-33044: Authentication bypass in Dahua devices (wpis w bazie NVD, luka w katalogu CISA KEV), NIST National Vulnerability Database [link] (dostęp: 30.07.2026)